Déployer depuis votre assistant IA
Un assistant IA qui ne peut pas faire plus que vous
L’assistant de Cycloid et tout hôte MCP que vous utilisez déjà exécutent Forms et Actions avec les mêmes politiques, autorisations et audit que le portail. Mêmes règles, quel que soit le demandeur.
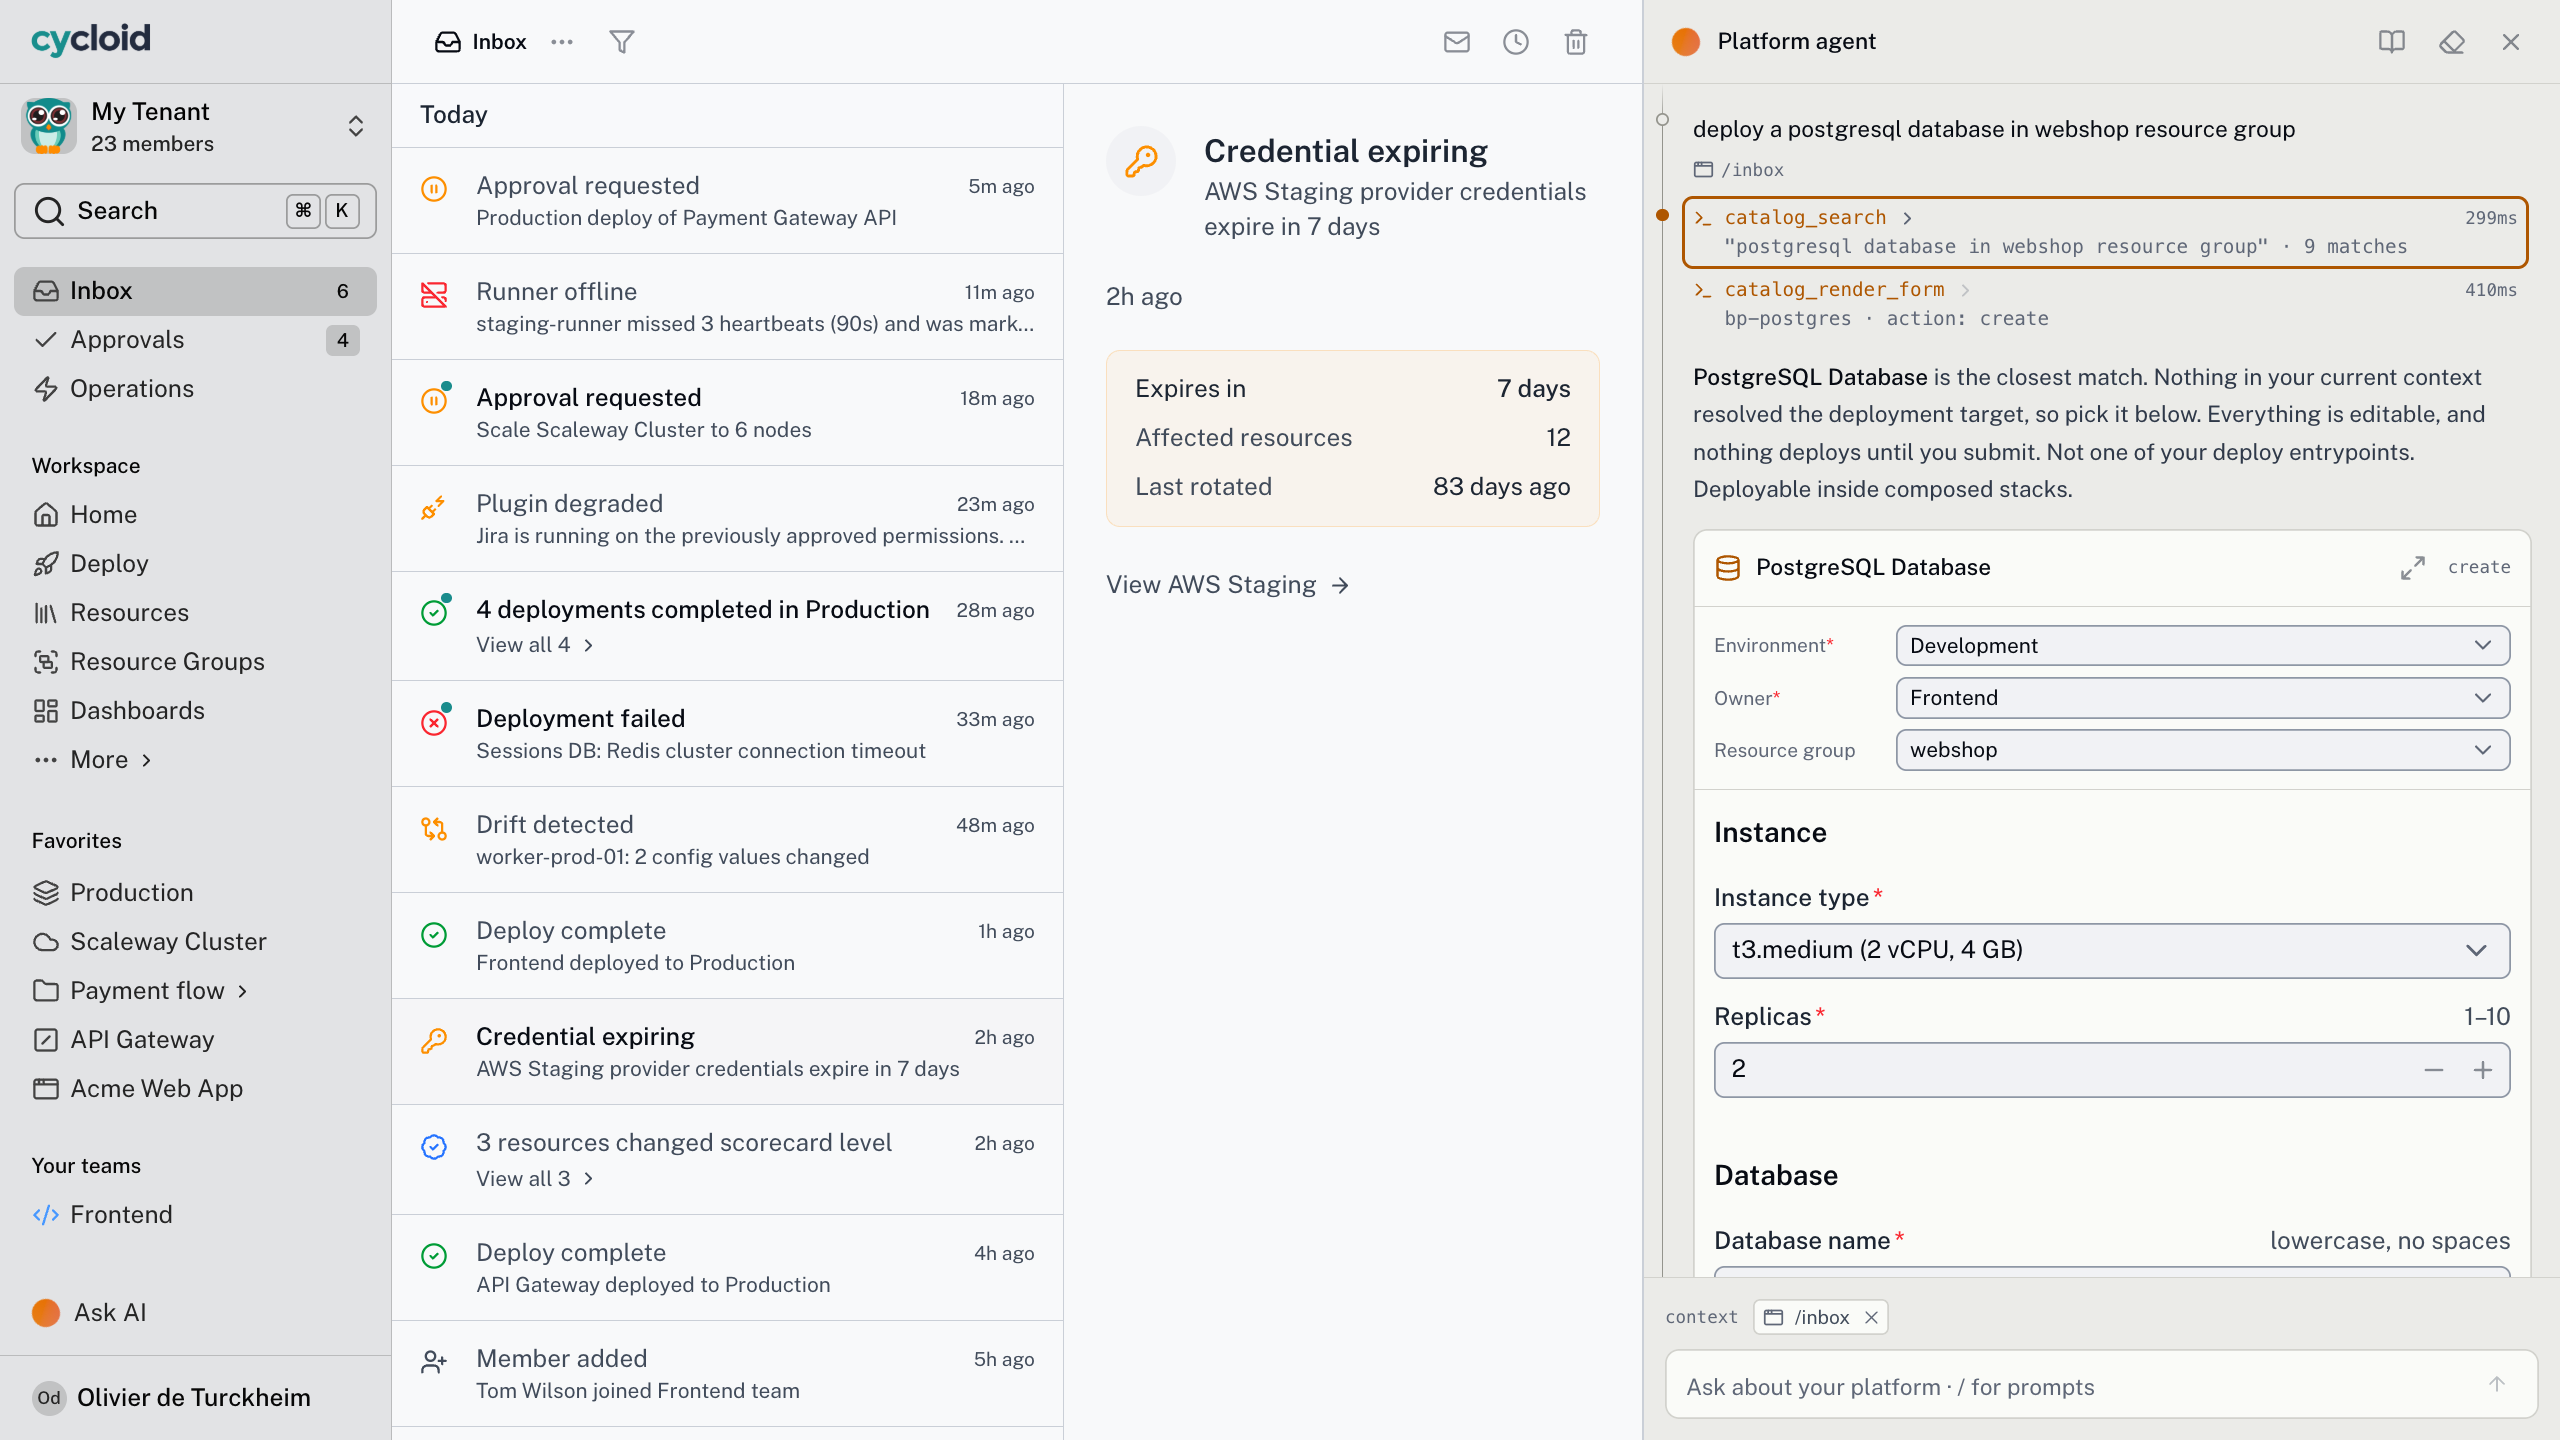
Un Form Cycloid dans la conversation avec l’assistant
Pourquoi maintenant
Un assistant va plus vite, et il n’hésite pas
La question n’est plus de savoir si les assistants touchent à votre infrastructure, mais s’ils le font par un chemin que vous gouvernez. Un assistant est infatigable, rapide et n’a pas de carrière à protéger : c’est précisément pour cela qu’il lui faut les mêmes garde-fous qu’une personne, pas moins.
Les assistants y accèdent déjà
Des équipes branchent dès aujourd’hui des assistants IA sur leurs outils en production. Sans chemin gouverné, elles en bâtissent un qui ne l’est pas : un shell, un jeton API brut, un script que personne ne relit.
Il n’a pas de carrière à protéger
Une personne hésite avant de supprimer la production. Un assistant, non, sauf si la plateforme l’oblige à demander. La vitesse sans les mêmes contrôles, c’est ainsi qu’une bonne intention devient un incident.
Un second chemin est un risque
Un assistant qui déploie hors de vos politiques et de votre audit, c’est du shadow IT avec une clé API. La solution n’est pas d’interdire les assistants, mais de leur ouvrir la porte d’entrée.
Cycloid pour votre équipe
Ce qu’un assistant IA change pour votre équipe
Ouvrez aux assistants
la porte d’entrée,
pas une porte dérobée
Le problème
Les développeurs connecteront des assistants à l’infrastructure, avec ou sans vous. Chaque connexion non gouvernée est une faille dont vous êtes responsable.
Avec Cycloid
Les assistants déploient avec les mêmes Blueprints, Forms et politiques que tout le monde. Un seul chemin gouverné, qu’il s’agisse de l’assistant de Cycloid ou de votre propre hôte.
Le résultat
L’IA dans la plateforme, sans nouvelle forme de shadow IT à traquer plus tard.
Déployez et corrigez sans
quitter la conversation
Le problème
Passer de votre assistant à un portail pour déployer casse justement le flux que vous cherchiez.
Avec Cycloid
Demandez un environnement ou une action Day-2 à l’assistant de Cycloid, ou à celui de votre éditeur de code. Il exécute le Form gouverné et l’Action, dans le respect des règles.
Le résultat
Le libre-service depuis la conversation, garde-fous compris.
L’IA dans la plateforme, sans
nouvelle surface d’attaque
Le problème
L’automatisation agentique arrive, gouvernée ou non, et une automatisation non gouvernée est une non-conformité d’audit en puissance.
Avec Cycloid
Un seul modèle d’identité couvre les personnes et les assistants. Les assistants peuvent être soumis à des limites plus strictes, et chaque action est auditée comme IA.
Le résultat
Vous adoptez l’IA dans vos livraisons avec une gouvernance que vous pouvez défendre devant le conseil d’administration.
Comment ça fonctionne
Comment votre assistant utilise le serveur MCP
01 · Le serveur MCP expose la plateforme
Parcourir le catalogue, afficher un Form, créer une ressource, lancer une action Day-2. Chacune est un outil défini, jamais un shell ouvert.
02 · Il remplit le vrai Form
Les demandes passent par les outils de la plateforme, pas par du texte libre inventé par l’assistant. L’assistant de Cycloid affiche le Form dans la conversation.
03 · Il demande avant de deviner
Quand une demande correspond à plusieurs Blueprints, l’assistant vous soumet le choix avant de créer quoi que ce soit.
04 · La même chaîne, plus stricte si besoin
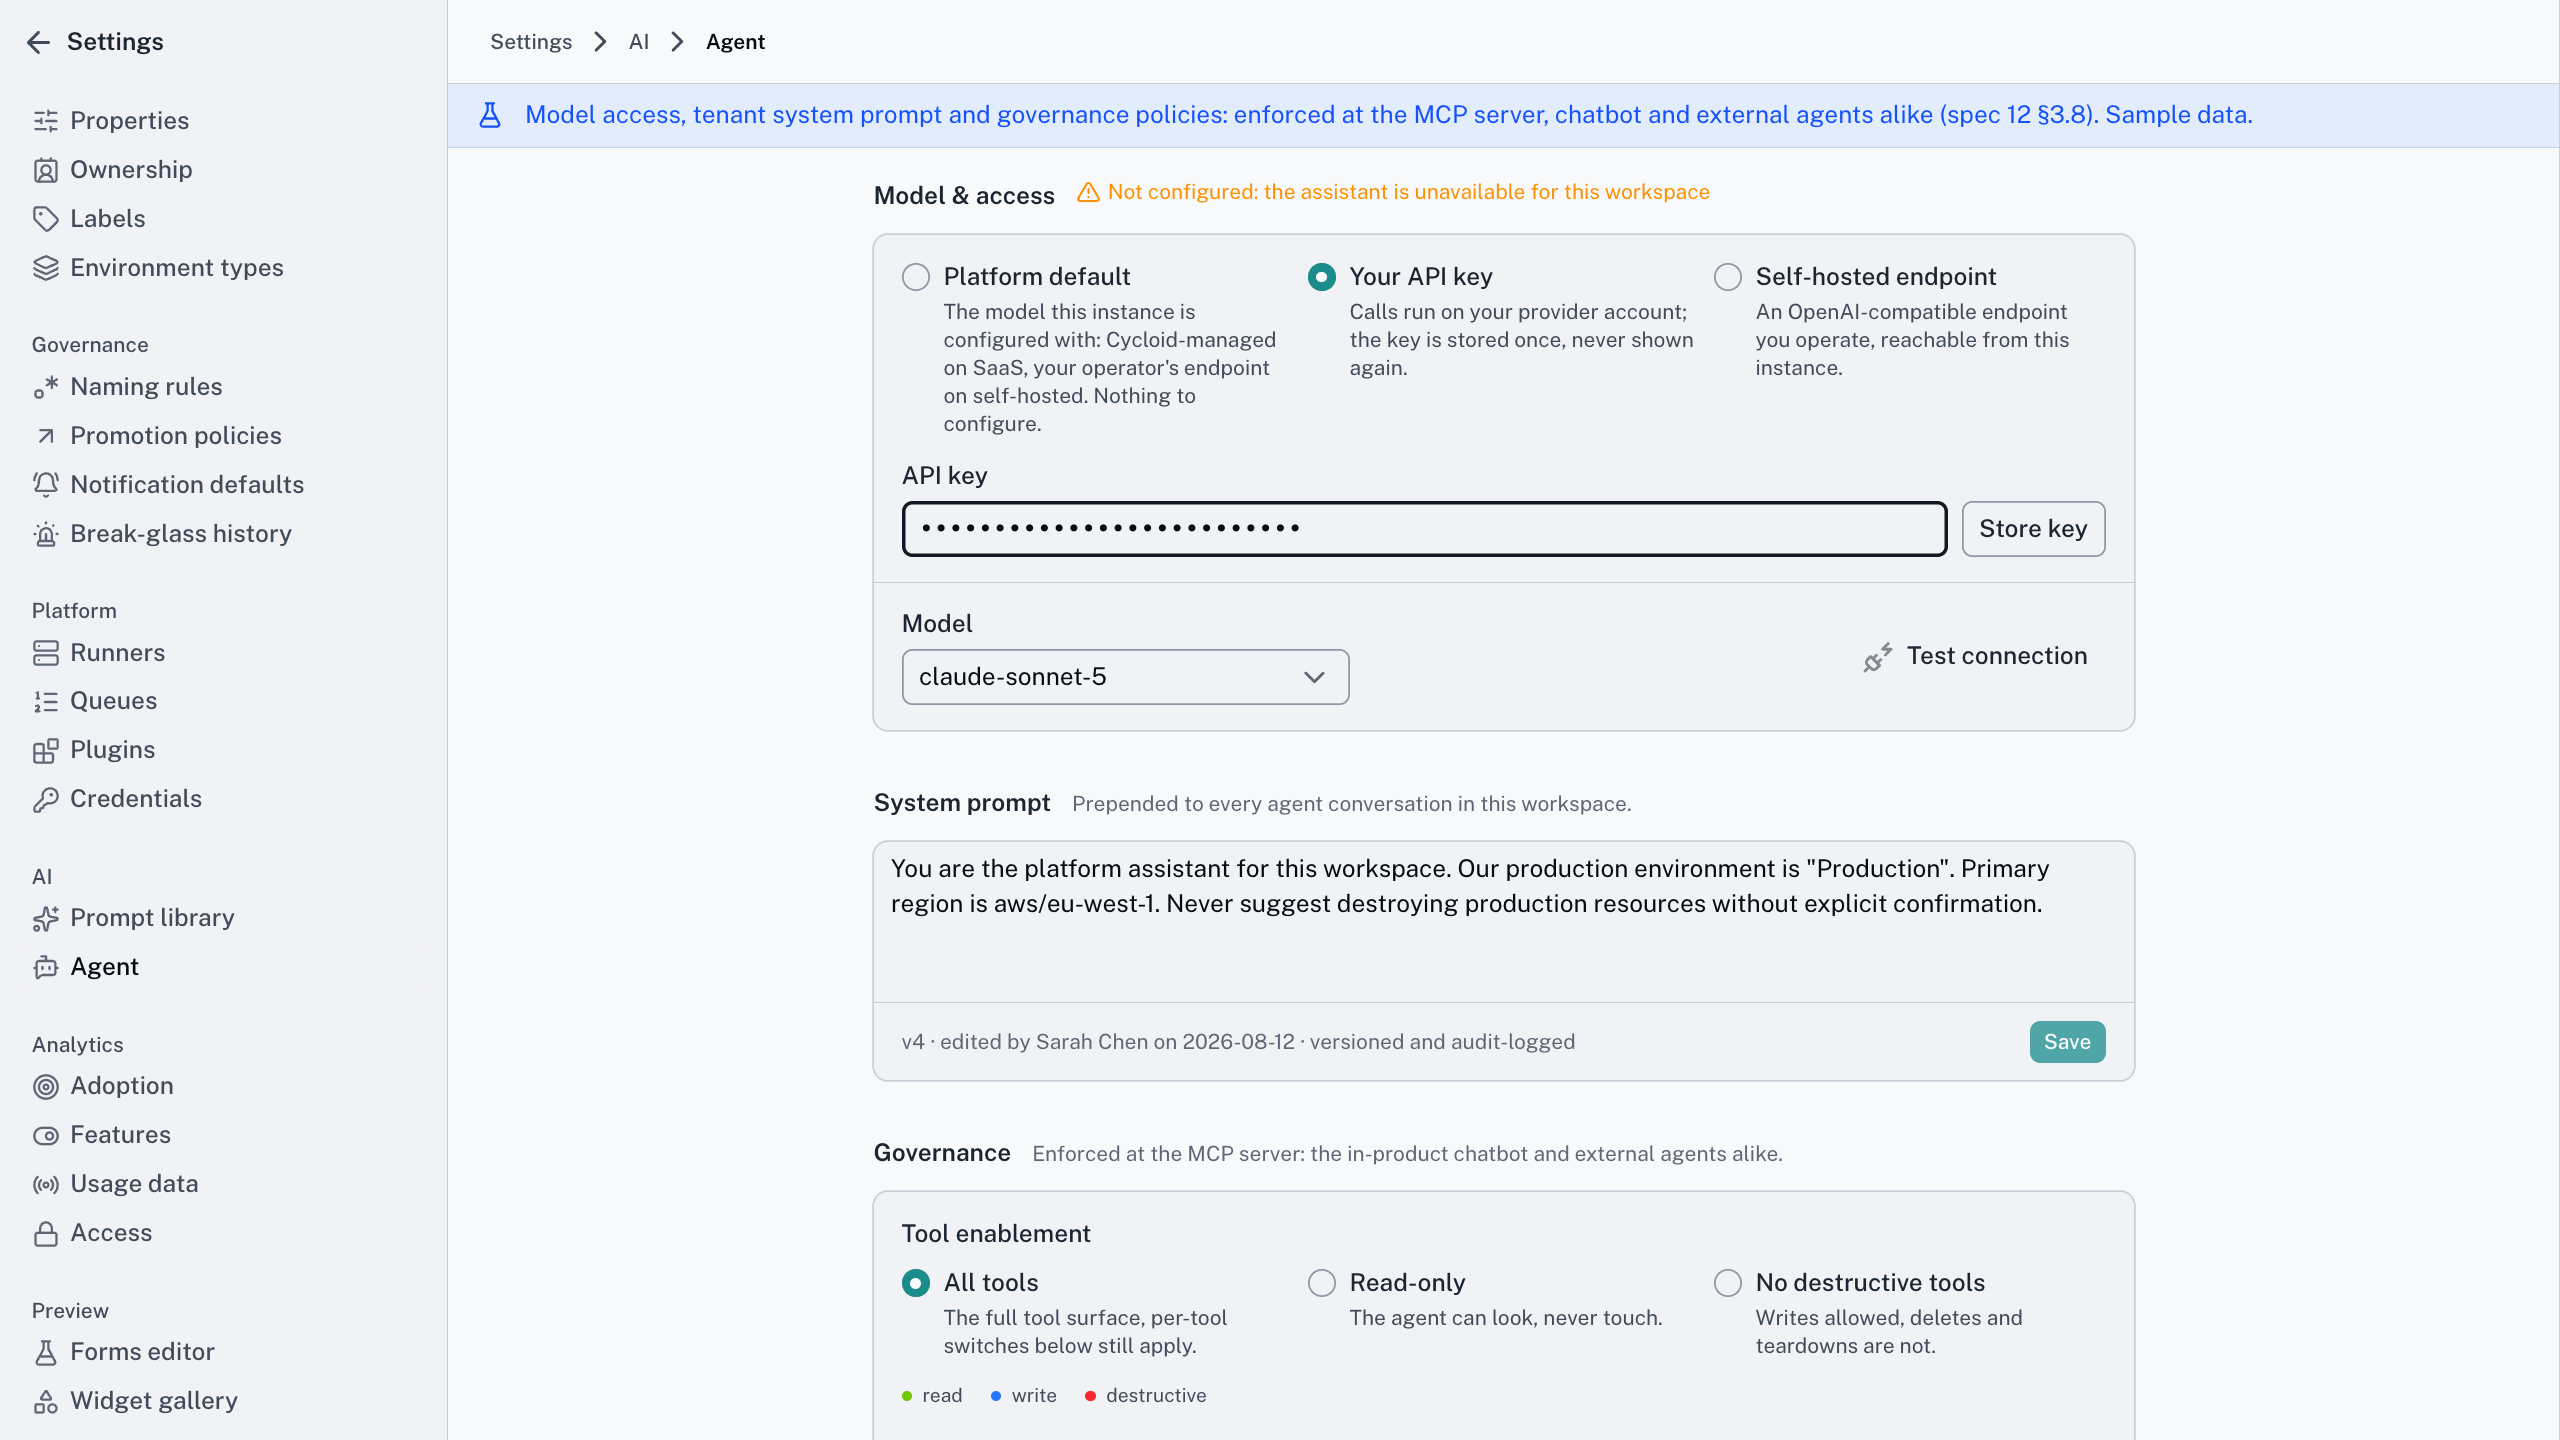
Chaque Action passe par ReBAC, RBAC, ABAC et l’approbation. Au niveau des outils, vous pouvez maintenir un assistant en dessous des droits de son opérateur : lecture seule ou sans suppression.
05 · Il est enregistré comme IA
Chaque action enregistre un type d’acteur et la personne pour laquelle l’assistant a agi, ce qui permet d’interroger séparément le travail initié par l’IA.
Beaucoup de plateformes laissent un assistant lire. La moitié la plus difficile, et la plus utile, c’est de le laisser agir : soumettre un Form gouverné qui provisionne, met à l’échelle ou met à niveau une infrastructure réelle, avec les mêmes politiques et le même audit que le portail. C’est autour de cette moitié-là que Cycloid est construit. Un portail montre. Nous laissons l’assistant agir.
Comment votre assistant utilise le serveur MCP
En bref
Ce qu’un assistant ne peut pas contourner
4
niveaux d’autorisation sur chaque appel d’assistant
3
champs d’audit par action : quoi, pour qui, quelle conversation
0
accès shell. Uniquement des outils définis
1
modèle d’identité pour les personnes et les assistants
Questions fréquentes
L’assistant intégré de Cycloid, ainsi que tout hôte compatible MCP, comme Claude Desktop, Cursor ou un assistant sur mesure. Les appels d’outils gouvernés fonctionnent depuis chacun d’eux, et les Forms s’affichent dans la conversation partout où l’hôte le permet.
Non. Un assistant passe par la même chaîne d’autorisation en quatre couches que la personne derrière lui, et vous pouvez le restreindre davantage au niveau des outils : lecture seule, sans suppression, par exemple. Aucun chemin d’automatisation ne contourne les règles.
Chaque action enregistre un type d’acteur et un champ « pour le compte de ». Le journal montre qu’un assistant a agi et pour quelle personne : le travail initié par l’IA ne se confond jamais avec le journal humain. C’est exactement ce que vos auditeurs demanderont.
Parcourir et rechercher dans le catalogue, afficher un Form, créer et mettre à jour des ressources, lancer des actions Day-2, consulter l’inventaire et les approbations. C’est un ensemble d’outils stable et versionné, pas un shell ouvert.
Voyez un assistant déployer, dans le respect de vos règles
Venez avec le scénario d’assistant qui vous inquiète. En vingt minutes, nous montrons la même demande passer par le chemin gouverné de Cycloid, de la conversation jusqu’à un environnement réel, journal d’audit à l’appui.